Malware Berbasis AI Siap Mengambil Alih Kendali HP Android Anda


Jenis malware baru bernama RatHat menarik perhatian para peneliti keamanan siber karena dapat menggunakan AI untuk membantu menjalankan perintah pada perangkat Android, mencuri kredensial login, kode otentikasi, dan data keuangan dari pengguna.
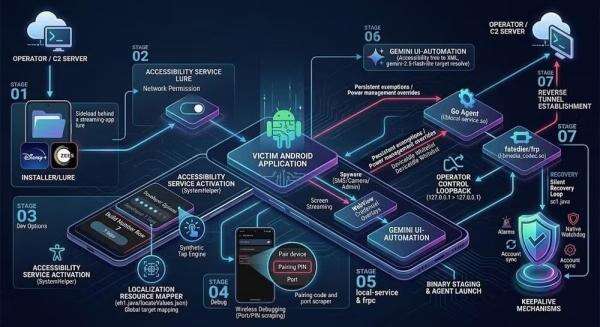
Pada tanggal 20 September, situs web teknologi CNET melaporkan pendapat para ahli di perusahaan keamanan seluler Zimperium. Menurut mereka, malware RatHat menyebar dengan menyamar sebagai aplikasi populer, seperti Google Chrome. Pengguna mungkin dialihkan ke situs web yang dirancang menyerupai Google Play Store dan diminta untuk mengunduh aplikasi palsu.Setelah diinstal, aplikasi meminta izin pengguna untuk bantuan aksesibilitas. Ini adalah fitur Android yang sah yang dirancang untuk membantu pengguna yang kesulitan berinteraksi dengan perangkat mereka.
Namun, jika diberikan kepada aplikasi berbahaya, izin ini dapat dieksploitasi untuk melakukan berbagai tindakan pada ponsel Android. Situs web palsu yang mendistribusikan malware RatHat. (Gambar: Zimperium)RatHat menggunakan izin aksesibilitas untuk menavigasi sistem, mengaktifkan Wireless Debugging, alat pengembang yang umum digunakan dalam pengujian aplikasi, dan kemudian memberikan dirinya akses baris perintah pada tingkat sistem Android (ADB Shell). Urutan tindakan ini memungkinkan malware untuk mendapatkan kendali penuh atas perangkat.
RatHat kemudian memasang agen bertenaga AI untuk mengeksekusi perintah sistem dan mengumpulkan informasi.
Malware ini juga menyebarkan aplikasi proxy—perangkat lunak yang bertindak sebagai perantara yang menghubungkan perangkat pengguna ke server di internet—untuk mentransfer data yang dicuri ke server yang dikendalikan oleh penyerang..Para peneliti sejauh ini telah menemukan 162 aplikasi yang terinfeksi malware, dengan data yang dikirim ke 12 server yang dioperasikan oleh para penyerang.Aspek yang mengkhawatirkan dari RatHat adalah bahwa malware ini tidak menimbulkan gejala yang tidak biasa dan mudah dikenali seperti serangan ransomware. Sebaliknya, program ini berjalan diam-diam di latar belakang dan mampu merekam informasi yang ditampilkan di layar perangkat.
Data yang dapat dikumpulkan meliputi nama pengguna, kata sandi, dan kode otentikasi dua faktor.
RatHat juga memiliki kemampuan untuk merekam ketukan layar, yang dapat digunakan untuk membuat ulang kode PIN atau pola kunci.
Selain itu, malware tersebut dapat membaca dan mengumpulkan pesan SMS, sehingga menimbulkan potensi risiko pencurian kode otentikasi yang dikirim ke telepon.
RatHat dapat meniru aplikasi lain dan mengubah perilakunya melalui sistem AI, sehingga sulit untuk menghapus aplikasi tersebut sepenuhnya.
Dalam kasus di mana perangkat telah terinfeksi, para ahli menyarankan bahwa sekadar menghapus instalasi aplikasi asli mungkin tidak menyelesaikan masalah; pengaturan ulang pabrik diperlukan untuk menghapus file tersembunyi apa pun yang diinstal malware pada perangkat.
Pengguna disarankan untuk tidak mengklik tautan dalam pesan SMS atau email dari sumber yang tidak dikenal. Saat menginstal aplikasi, pengguna harus memeriksa dengan cermat dan memprioritaskan penggunaan aplikasi resmi Google Play.